WithSecure™ 唯思安全
WithSecure Elements 雲端資安平台
一個平台,攻擊發生前、發生時、發生後都顧到。曝險管理、延伸式偵測與回應(XDR)和原廠專家服務整合在同一個 AI 驅動的雲端平台,專為沒有大型資安團隊的中型企業設計。
關於 WithSecure
前身是 F-Secure 芬-安全企業版
WithSecure 1988 年創立於芬蘭赫爾辛基,三十多年來專注資訊安全。2022 年,F-Secure 把企業資安部門改名為 WithSecure™,中文名稱「唯思安全」;家用產品分拆出去,繼續以 F-Secure 品牌經營。
過去使用 F-Secure 企業版的客戶,對應的就是今天的 WithSecure:雲端管理的 Protection Service for Business(PSB)延續為 WithSecure Elements Endpoint Protection,地端的 Business Suite 也可以移轉到雲端管理的 Elements。
WithSecure 透過各地的認證合作夥伴銷售與服務,科益國際是 WithSecure 在台灣的合作經銷商。
平台架構
Elements 的三大能力
端點、電子郵件與協作工具、身分、雲端,全部在同一個平台、同一個代理程式、同一個管理中心(Elements Security Center)看得到、管得到,不必在好幾套工具之間切換。
-
曝險管理 Exposure Management(XM)
攻擊發生前:持續掃描整個攻擊面,找出弱點與設定錯誤,用 AI 告訴你先修哪裡。
-
延伸式偵測與回應 XDR
攻擊發生時:保護端點、身分、雲端、電子郵件與 Microsoft 365 協作工具,偵測並阻斷攻擊。
-
Co-Security 協同安全服務
需要人手時:從隨叫隨到的專家判讀,到 24 小時全年無休的託管偵測與回應(MDR)與事件應變。
Elements Exposure Management(XM)
在攻擊者之前,找到並修好弱點
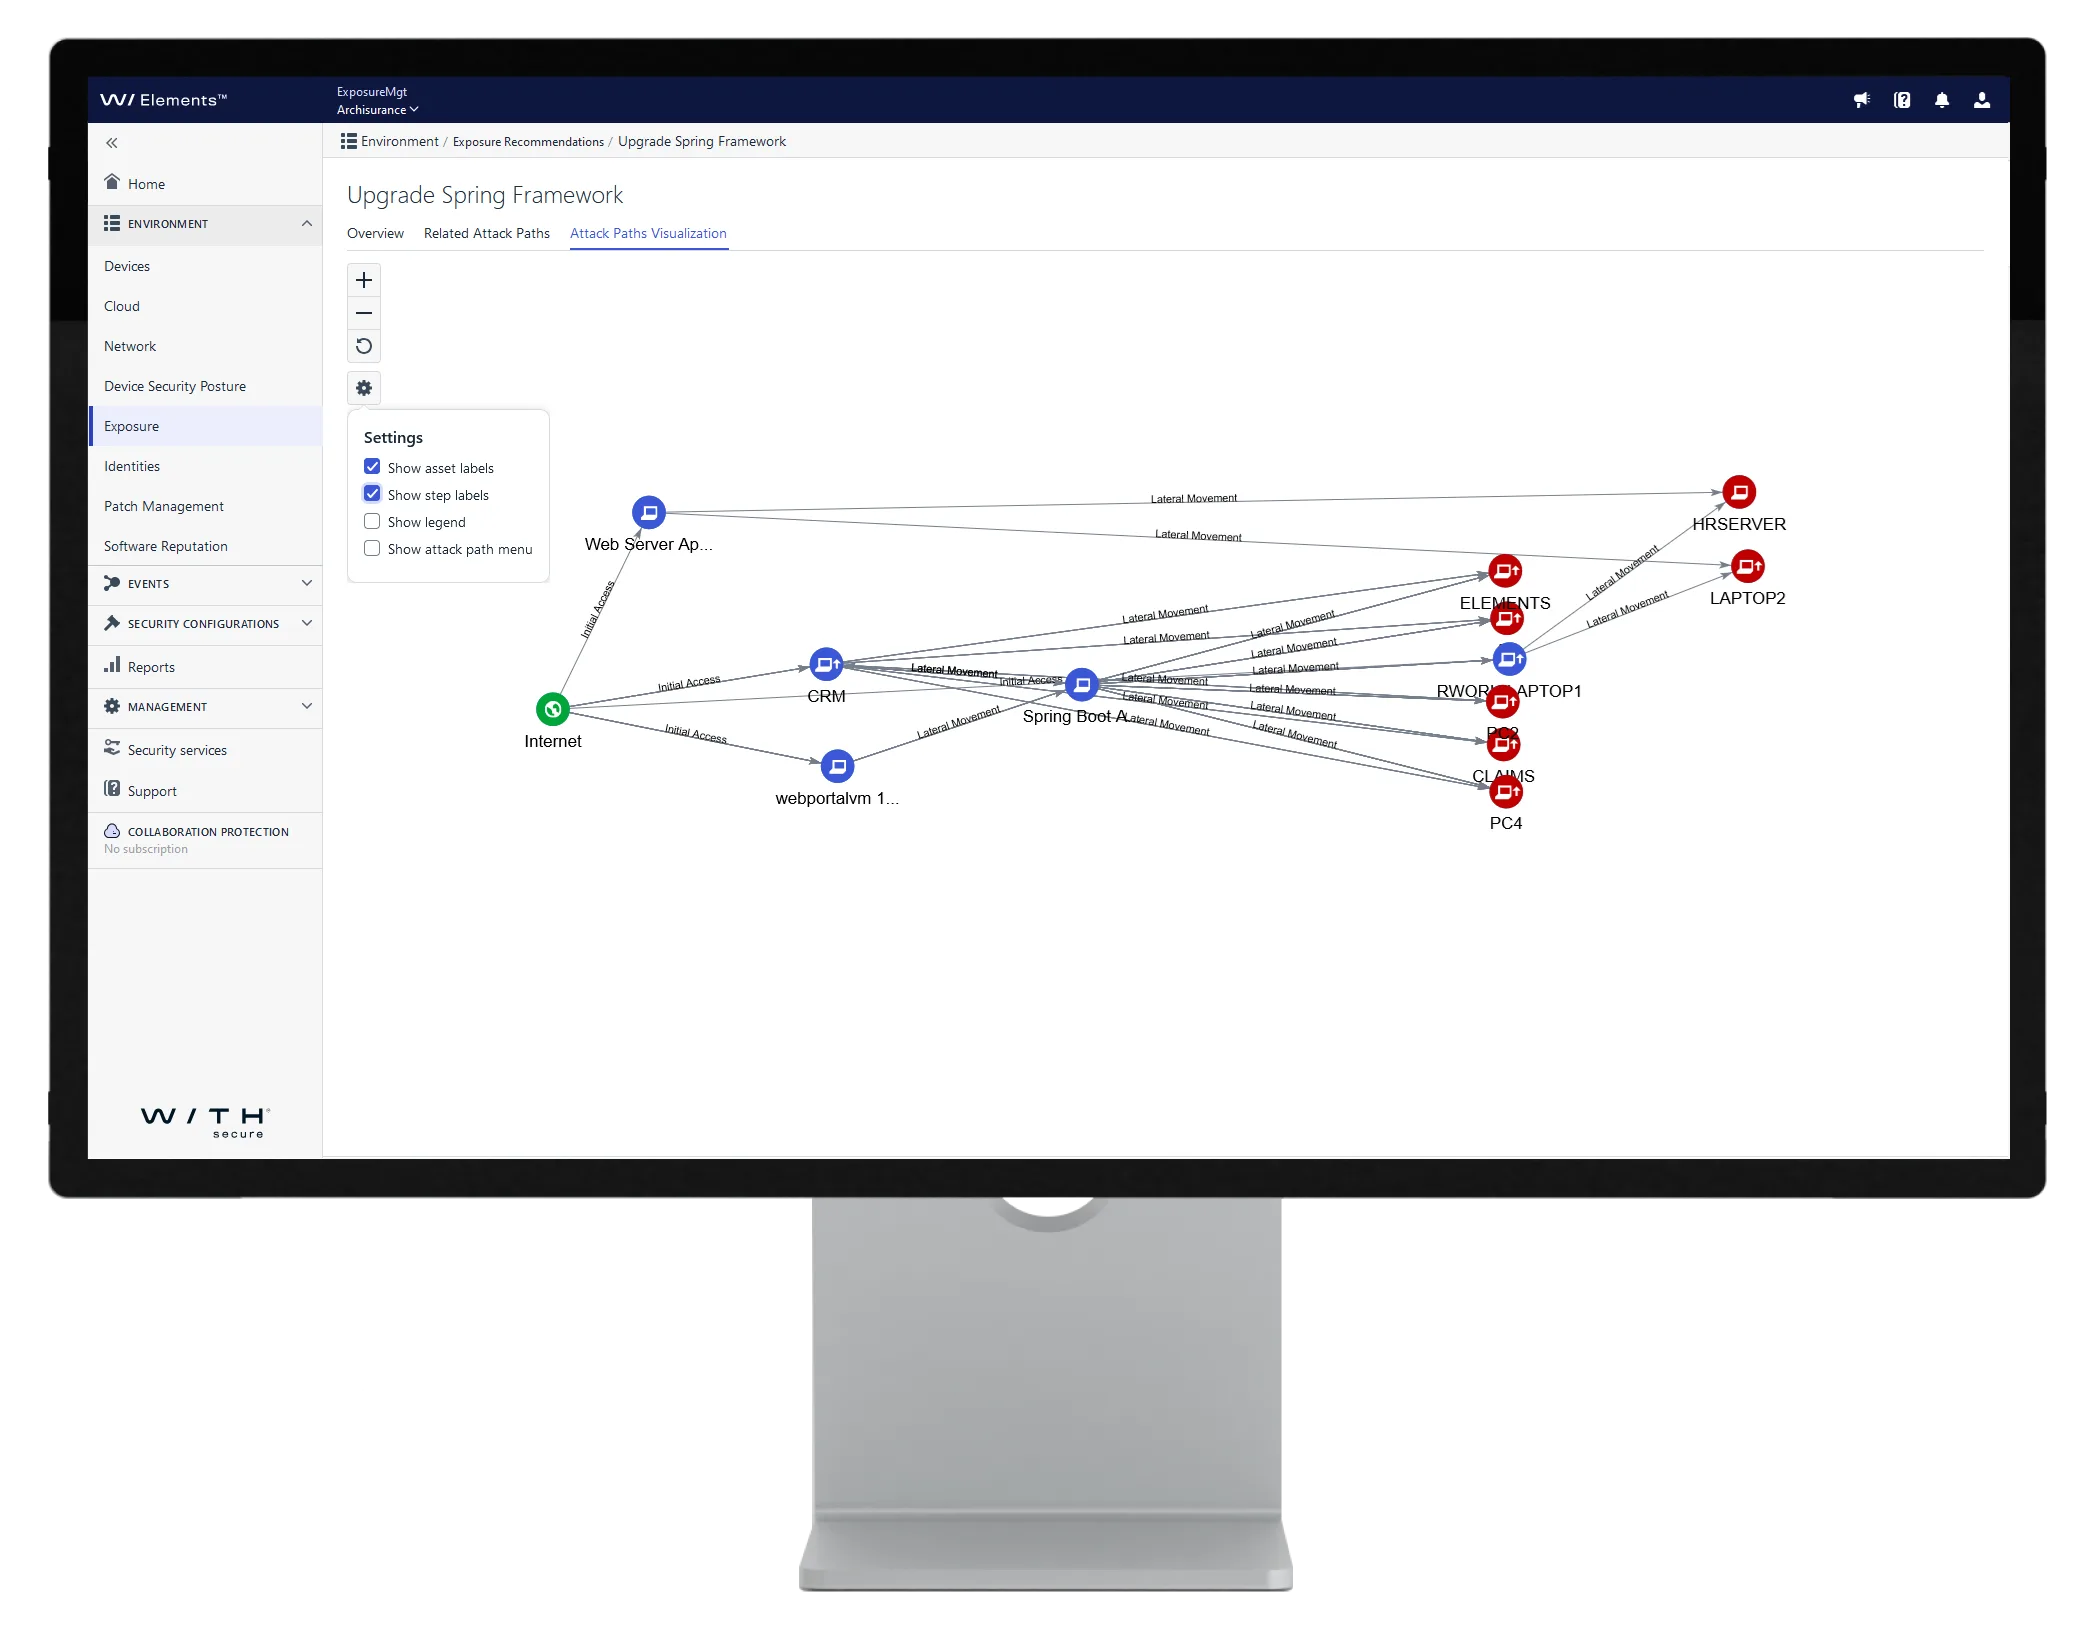
攻擊者隨時在找沒更新的軟體、設定錯誤的系統與沒人管的資產。Elements XM 持續盤點與掃描,依實際風險排出優先順序,給出看得懂、做得到的修補建議。
- 涵蓋五個面向:受管理的裝置、網路設備、數位身分(Microsoft Entra ID)、雲端(Azure 與 AWS)、對外暴露的攻擊面
- 攻擊路徑模擬:用 AI 模擬攻擊者可能的入侵路徑,算出修最少的資產、斷掉最多條危險路徑
- 排出優先順序:結合威脅情資、攻擊路徑與業務脈絡,告訴你先修哪一個
- 給主管看的報表:自動產生 PDF 摘要,呈現曝險狀態、趨勢與修補成效
- 一鍵修補:搭配 Elements Endpoint Protection 的 Software Updater,直接派送修補程式
Elements Extended Detection and Response(XDR)
XDR 的四個模組
一個輕量代理程式、一個管理介面。四個模組可以依需要組合,訊號彙整成同一個事件,看得到整條攻擊鏈。
-
端點安全 Endpoint Security
端點防護(EPP)加上端點偵測與回應(EDR),同一個代理程式、同一個管理介面,防範惡意程式、勒索軟體、網路釣魚與資料外洩。
-
身分安全 Identity Security
持續監控 Microsoft Entra ID,偵測帳密被盜、權限提升、帳號遭入侵與商業電子郵件詐騙(BEC)跡象;可以結束連線、強制重設密碼或封鎖存取。需要 Endpoint Security 訂閱。
-
協作防護 Collaboration Protection
在 Microsoft 365 之上再加一層防護,涵蓋 Exchange Online 電子郵件、SharePoint、OneDrive 與 Teams。雲對雲部署,端點不用安裝任何東西。
-
雲端安全 Cloud Security
把偵測延伸到 Azure 雲端資源,結合 Azure 事件與 Entra ID 身分訊號,在同一個介面看到雲端威脅並快速處置。需要 Endpoint Security 與 Identity Security 訂閱。
Elements Endpoint Protection(EPP)
端點防護:威脅執行之前就擋下
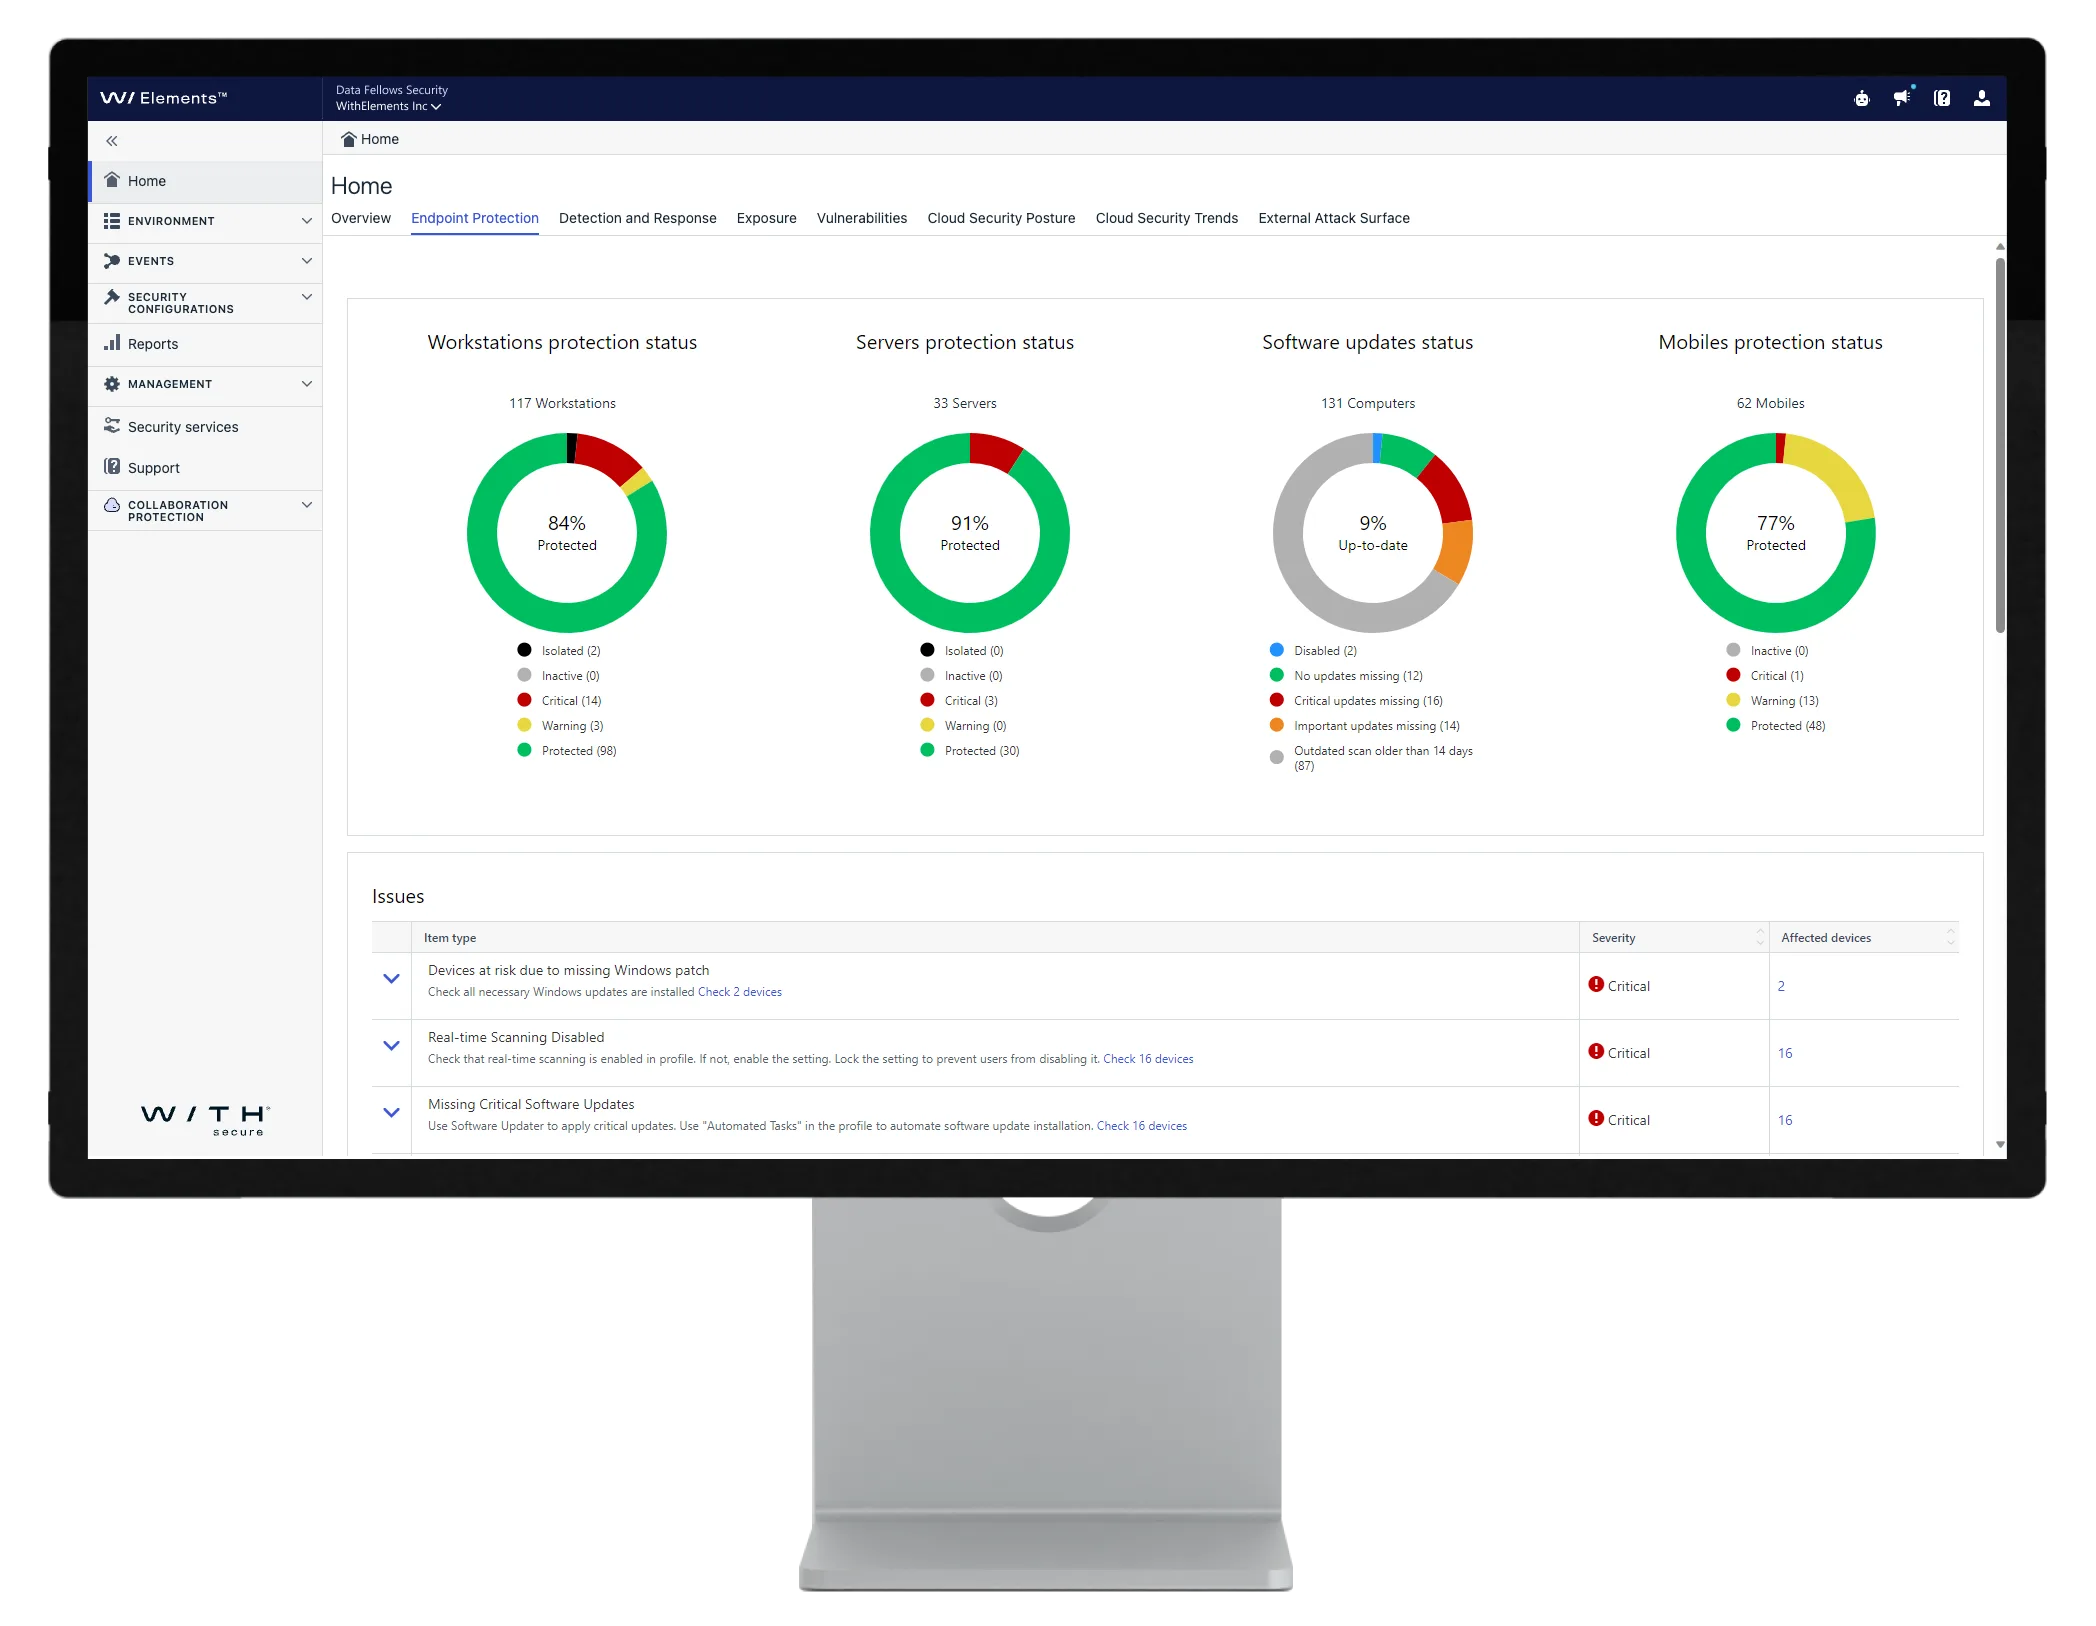
多層式端點防護,支援 Windows、macOS 與 Linux 的工作站與伺服器,自動阻擋威脅,再加上修補管理、應用程式控制、瀏覽保護等強化工具。原廠表示 Elements EPP 已七度獲得 AV-TEST Best Protection 獎。
- DeepGuard:以行為分析在未知威脅執行前攔下
- DataGuard:阻止勒索軟體加密檔案
- Rollback:偵測到勒索軟體時,自動還原被竄改的檔案與登錄機碼
- Software Updater:作業系統與 2,500 種以上第三方軟體的修補程式
- XFENCE:Mac 環境的應用程式控制
行動裝置:Android、iOS 與 ChromeOS 由同一個管理介面管理,提供瀏覽保護、Network Gateway 網址檢查、簡訊釣魚防護與 App 掃描,可搭配 Microsoft Intune、Miradore 等 MDM。
可用功能依作業系統而異。
Elements Endpoint Detection and Response(EDR)
端點偵測與回應:一個事件看完整條攻擊鏈
偵測繞過端點防護的進階攻擊,快速調查與處置,支援 Windows、macOS 與 Linux 的工作站與伺服器。
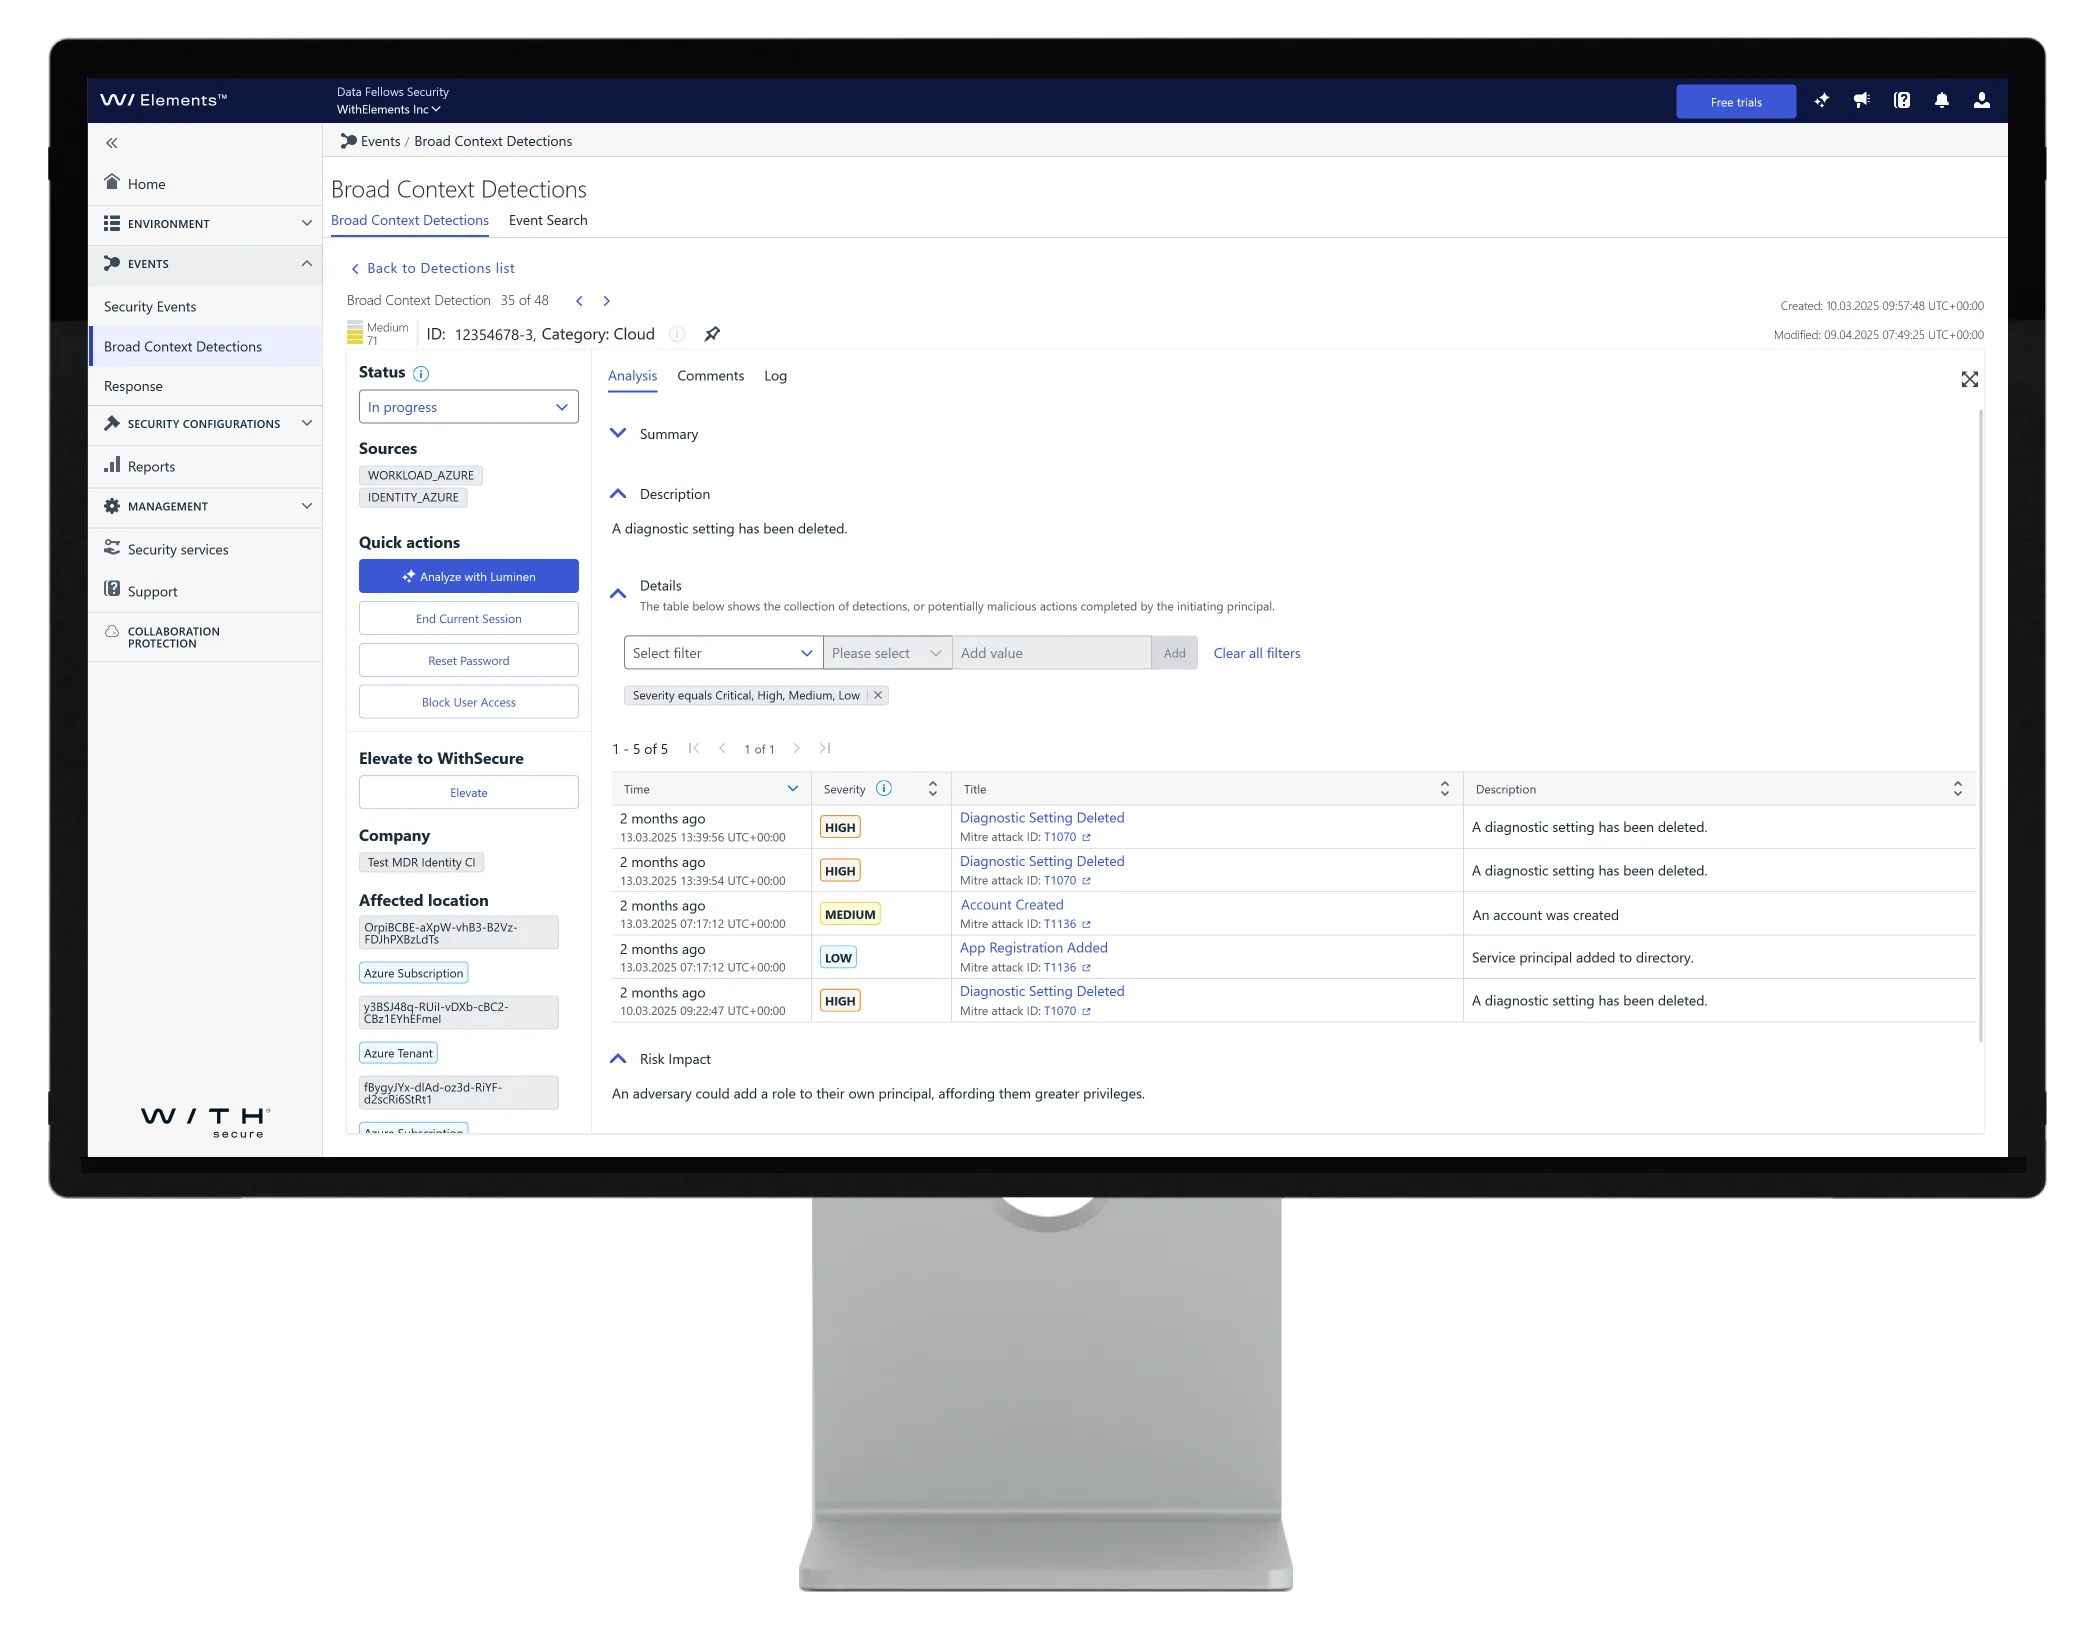
- Broad Context Detection™:把相關警示彙整成單一事件,附攻擊時間軸、MITRE ATT&CK 對應與處置建議,不必面對成百則零散警示
- 一鍵處置:隔離主機、隔離檔案、終止程序,也可以設定自動回應
- Luminen™ AI 助理:用白話說明每一個偵測與建議的下一步
- Elevate 專家判讀:遇到拿不準的偵測,可以加購原廠分析師協助確認
Elements Collaboration Protection
補上 Microsoft 365 的防護缺口
擋下惡意內容與網路釣魚,偵測帳號遭入侵與收件匣規則被竄改,保護 Microsoft 365 裡的團隊協作。幾分鐘就能部署,不用在電腦上安裝任何程式。
-
附件先進沙箱
已知惡意程式在進信箱前擋下;可疑附件先在雲端沙箱分析,行為分析抓未知與零時差威脅。
-
惡意連結
封鎖惡意網址,包括寄達之後才變成惡意的連結。
-
內部信件也掃
不只檢查外部寄來的信,公司內部往來的郵件同樣掃描。
-
帳號遭入侵
偵測被盜用的帳號,以及攻擊者常用來藏匿行蹤的收件匣規則竄改。
Co-Security 協同安全服務
人手不夠,原廠專家補上
WithSecure 的資安專家和你的團隊一起工作:你保有主導權,繁重的監控與調查交給原廠。服務依需要選用。
-
Elevate
給 Elements EDR 使用者的隨選專家服務。遇到難判斷的偵測直接提交,原廠分析師全年無休、2 小時內回覆,確認是否為真實威脅並建議下一步。
-
託管偵測與回應(MDR)
以 Elements EDR 的資料為基礎,由原廠認證的偵測與回應團隊 24 小時監控、調查與處置,回應時間有 SLA 保障。
-
事件準備與回應(IRR)
從事前擬定事件應變計畫,到入侵發生時派出數位鑑識與事件回應(DFIR)專家;可簽 DFIR 預約服務,沒簽也能緊急求援。
-
Elements Infinite
全託管服務:持續威脅曝險管理(CTEM)、MDR 與事件回應預約服務合而為一,並有專人負責合作與成效管理。
Luminen™ AI
內建的 AI 資安助理
大多數中型企業沒有一整組資安分析師來判讀每一則警示。Luminen 是內建在 Elements 的生成式 AI 助理,把複雜的偵測、事件與威脅情資,轉成白話的說明與明確的下一步。
- 每個偵測都附白話摘要:發生了什麼、哪些資產受影響、對公司代表什麼風險
- 依事件情境給出處置建議,不是一般性的通用建議
- 每週自動整理過去七天的資安事件摘要,可以直接點進原始資料
- 曝險管理的弱點與攻擊路徑分析,同樣轉成白話的修補步驟
- 不會拿你的資料或提問內容訓練模型
- Elements 使用者不必另外付費,也不用另外安裝設定
授權與導入
依公司需要組合
-
模組化
Elements 是模組化平台,從端點防護開始,再依需要加上 EDR、協作防護、身分安全、曝險管理或原廠服務。
-
授權方式彈性
原廠提供年約授權、月訂閱與依用量計費等方式。實際方案與報價請洽科益業務。
-
符合法規要求
WithSecure 是在歐盟法規下營運的芬蘭公司,Elements 平台依 GDPR、NIS2、ISO 27001 等要求設計。
聯絡科益國際
產品諮詢、報價、技術支援,或想確認授權方案怎麼選,都歡迎直接與我們聯繫。已上架的商品也可以直接線上採購。