- 適用對象:已使用F-Secure Business Suite產品的企業及使用者,且需使用PPTP 撥入遠端伺服器。
- 適用產品:F-Secure Policy Manager 12.x、F-Secure Client Security Standard / Premium 12.x。
- 設定說明:PPTP VPN的連線需要有二個條件,一要能夠連線遠端PPTP伺服器的TCP 1723,其二要能使用GRE(Generic Routing Encapsulation)協定與遠端PPTP伺服器溝通,本文將說明如何在產品的防火牆設定中針對這二個條件設定允許。
- 用戶端本機F-Secure Client Security介面操作步驟:(需一台一台調整設定)
- 雙擊桌面右下角工作的F-Secure Client Security 以開啟介面,點擊介面右半部「設定」。
- 設定頁面中展開左半部「網路連線」並點擊其下「防火牆」後,點擊右半部下方「新增」。
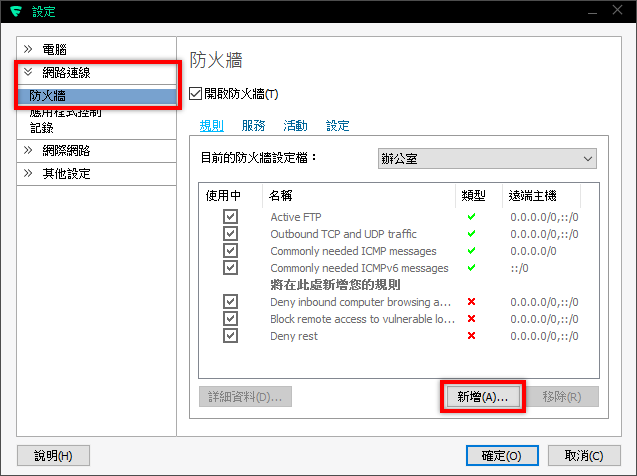
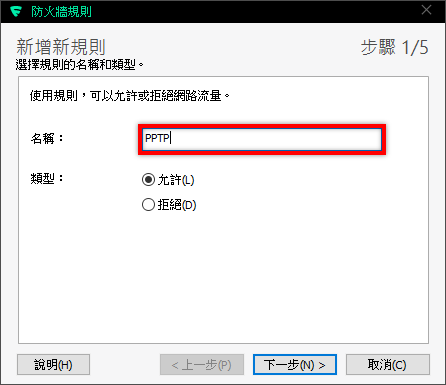
- 新增防火牆規則第一步驟,名稱欄位輸入「易辨識的名稱」,例如:PPTP,點擊「下一步」。
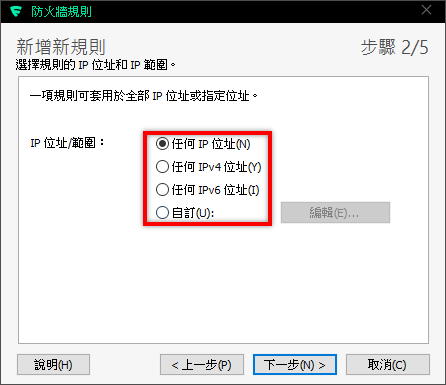
- 新增防火牆規則第二步驟,IP位址/範圍可選取「任何IP位址」,若要指定遠端PPTP伺服器位址,可選取自訂後,點擊編輯進行遠端PPTP伺服器位址的新增,若否請點擊「下一步」。
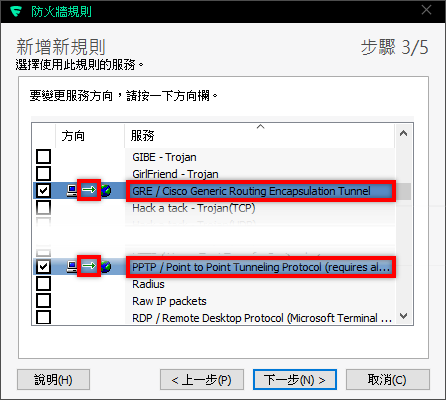
- 新增防火牆規則第三步驟,選取二項服務「GRE/Cisco Generic Routing Encapsulation Tunnel」、「PPTP/Point to Point Tunneling Protocol(requires also GRE)」,並將二項服務的方向都改為「→」,點擊「下一步」。
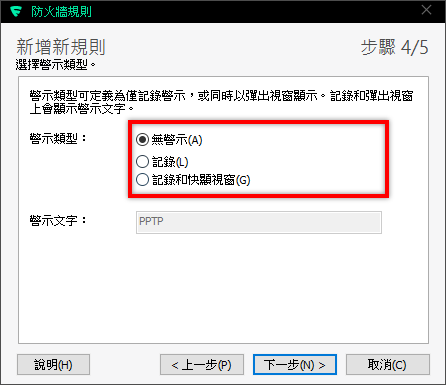
- 新增防火牆規則第四步驟,設定警示類型依需求選取,點擊「下一步」。
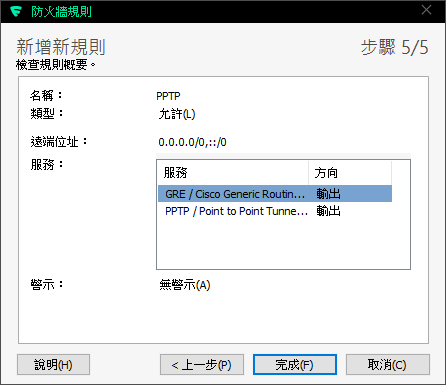
- 新增防火牆規則第五步驟,確認設定無誤後,點擊「完成」。
- 回到設定頁面中,會看到剛建立的防火牆規則名稱,點擊「確定」即可進行PPTP的撥接。
- F-Secure Policy Manager中控台介面操作步驟:(待全部用戶端與中控台同步原則後,即套用設定)
- 開啟F-Secure Policy Manager Console,輸入使用者名稱、密碼後進入中控台管理介面。
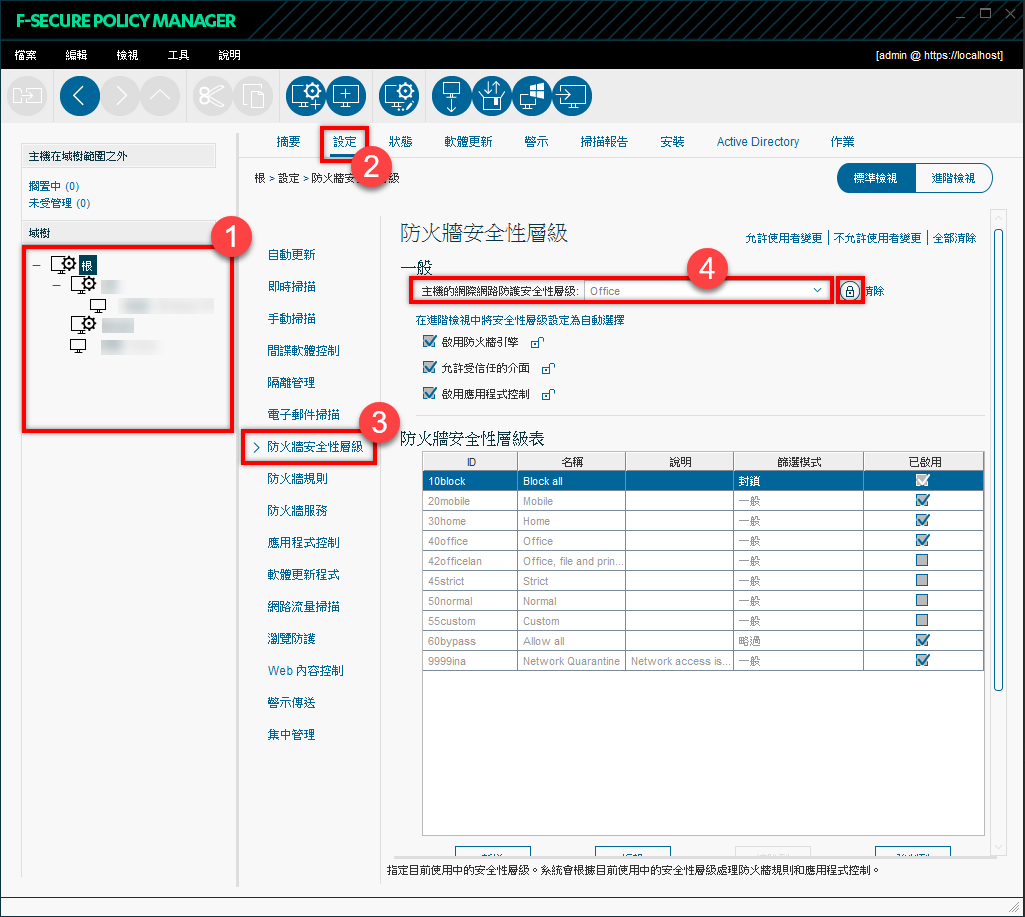
- 確認用戶端所套用的防火牆安全性層級,點擊管理介面左半部的「根」群組 → 右半部上方「設定」→ 設定下左部的「防火牆安全性層級」→ 記錄右部目前的「主機的網際網路防護安全性層級」為何,本範例為「office」,建議將其後方鎖頭改為上鎖
 。
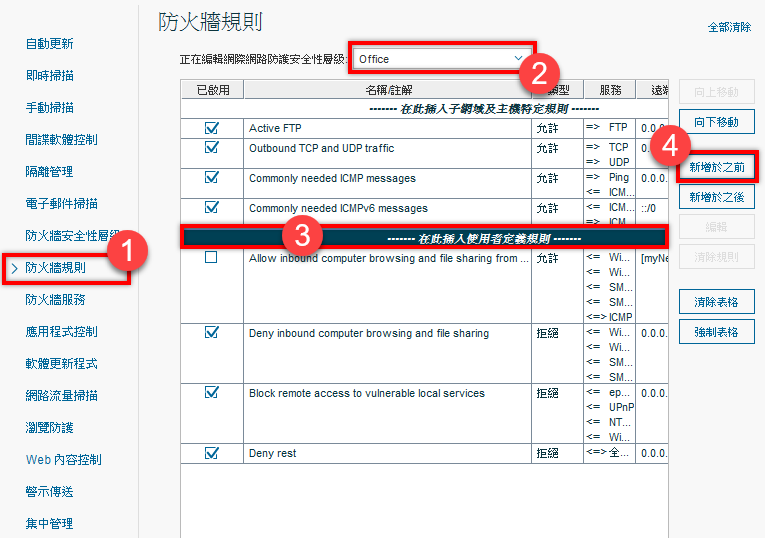
- 點擊設定左半部的「防火牆規則」,右半部「正在編輯網際網路防護安全性層級」欄位選擇上一步驟所記錄用戶端主機的網際網路防護安全性層級,本範例為「office」,點擊下方規則清單的「在此插入使用者定義規則」,點擊右部「新增於之前」。
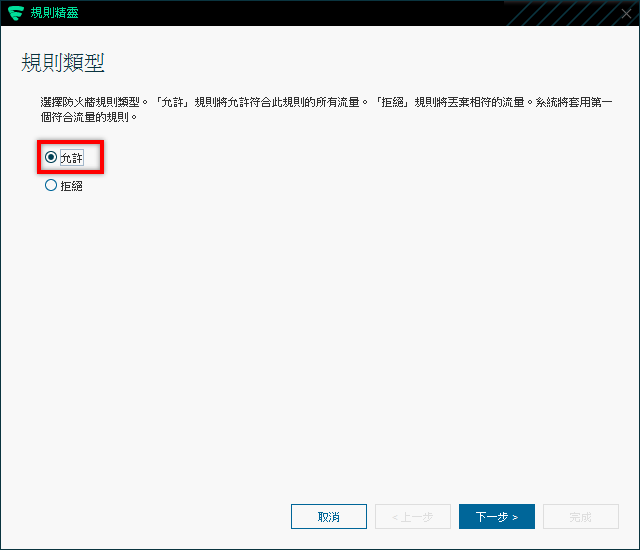
- 新增規則精靈的規則類型,選取「允許」,點擊「下一步」。
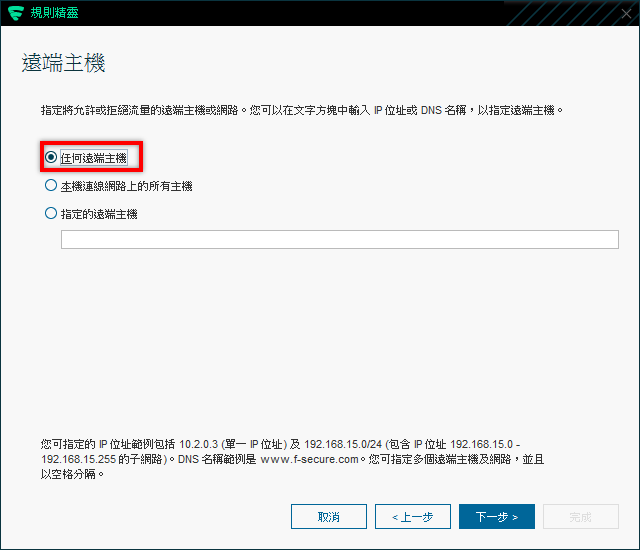
- 新增規則精靈的遠端主機,選取「任何遠端主機」,若要指定遠端PPTP伺服器位址,可選取指定的遠端主機後,下方欄位填入遠端PPTP伺服器位址,點擊「下一步」。
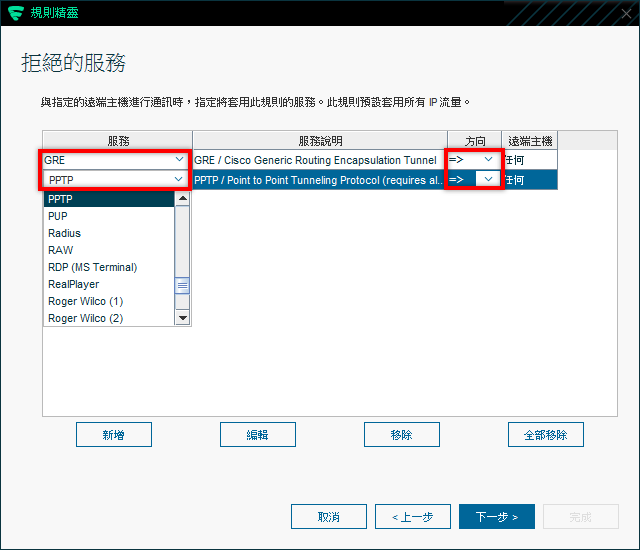
- 新增規則精靈的允許服務,點擊下方新增二條服務,分別是「GRE」及「PPTP」,方向皆為 「→」,遠端主機為「任何」或是自訂的遠端主機位址,點擊「下一步」。
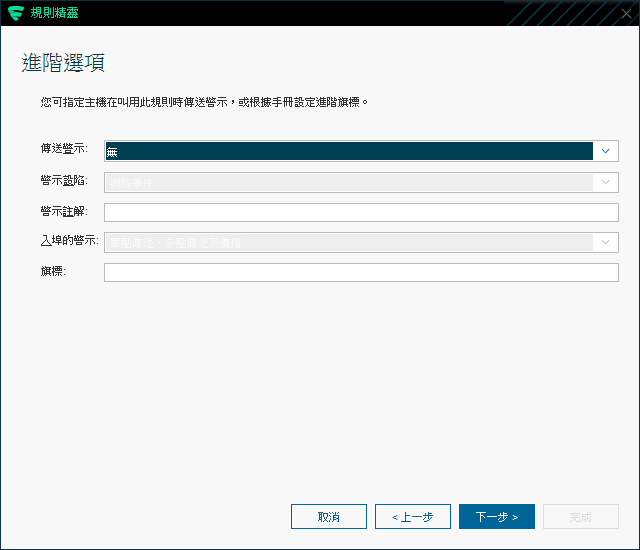
- 新增規則精靈的進階選項,請依需求自行選取後,點擊「下一步」。
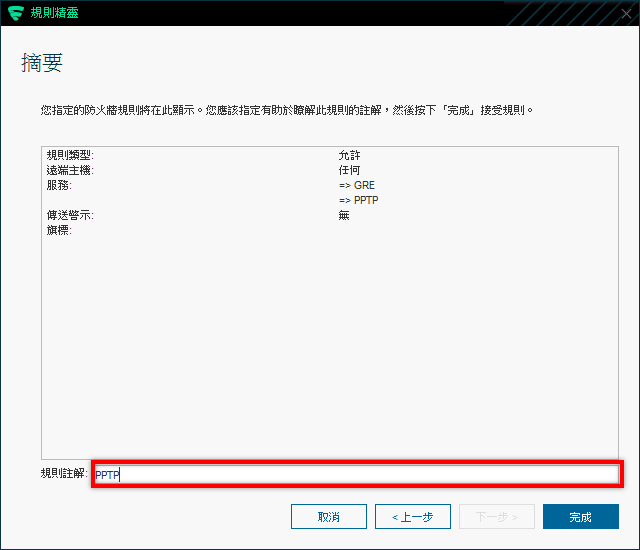
- 新增規則精靈的摘要,確認設定無誤後,下方「規則註解」輸入易辨識的名稱,例如:PPTP,點擊「完成」。
- 回到設定的防火牆清單上,即可看到剛建立完成的規則。
- 發佈修改過的原則。
點擊管理介面左上角
 「發佈原則」的圖示,進行原則的發佈,待用戶端回報F-Secure Policy Manager後,即可接收調整後的原則。
其他相關問題,歡迎聯繫 F-Secure 企業版專業代理商科益客服中心,將會儘快為您服務。 客服專線:(02)2585-8725;客服信箱:Service@techez.com.tw